Author: Tikos András
-
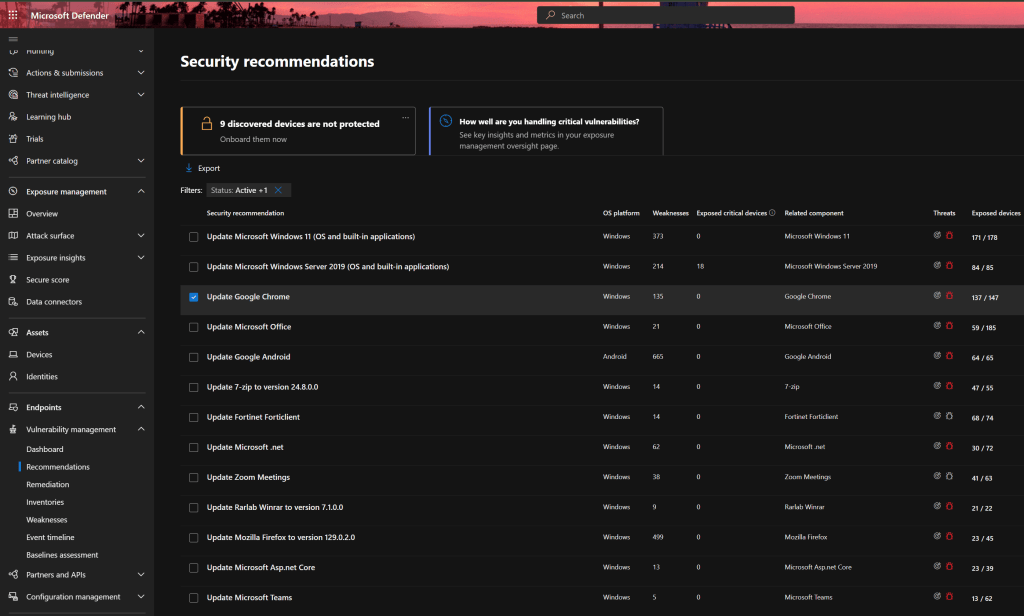
Vulnerable app verziók tiltása Microsoft Defender segítségével
A Microsoft Defender for Endpoint segítségével lehetőségünk van tiltani adott app verziót. Így csökkenthetjük a támadási felületeket a szervezeten belül. Az applikáció patch management fontos építő eleme a infrastruktúrának, de vannak alkalmazások amelyek frissítését az IT nem tudja kezelni. Ilyenkor jól jöhet egy report azokról az alkalmazásokról amik ismert sérülékenységekkel rendelkeznek és jelen vannak a…
-
Applikációk tiltása AppLocker segítségével
Hogyan tudja az IT korlátozni egy adott alkalmazás használatát a klienseken ha a felhasználók local adminok a gépeiken? AppLocker segítségével képesek vagyunk tiltani a felhasználók számára adott verzió használatát, verziótól függetlenül az alkalmazásokat de akár “Publisher” szinten is tudjuk tiltani a kívánt alkalmazásokat. Ebben a cikkben magát az alkalmazás tiltását fogom bemutatni verziótól függetlenül. Abban…
-

Intune Configuration Refresh
Vannak felhasználói csoportok, osztályok, ahol a local admin jogosultság megadása nem elkerülhető. Ilyenkor a felhasználók kedvükre tudják módosítani a gpo-t és a registryt, ezzel az Intune-ból leküldött beállításokat tudják manipulálni. Hogyan lehetünk biztosak abban, hogy az IT által leküldött policyk a helyes értékeken maradnak? Hozzunk létre egy Settings Catalog policyt, amely időnként visszaállít minden leküldött…
-
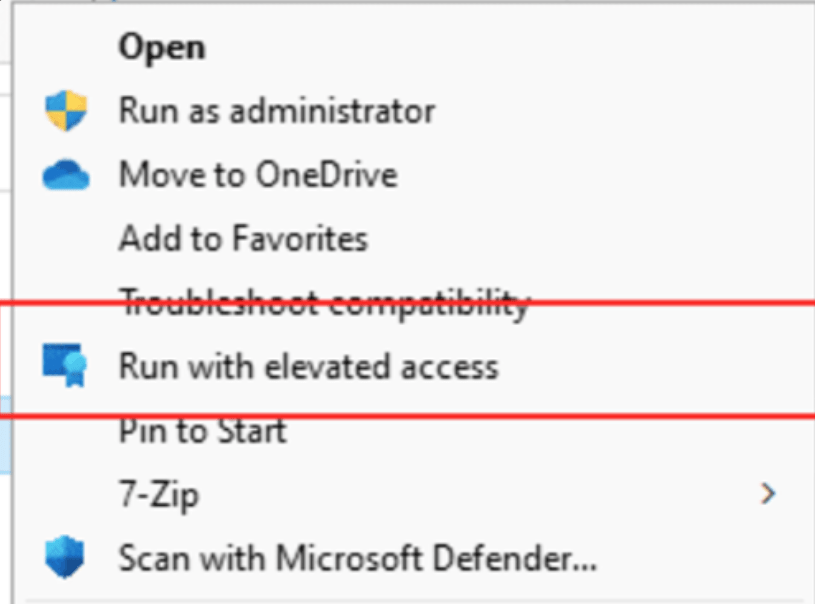
Endpoint Privilege Management (EPM)
Mit tegyünk, ha a felhasználók nem rendelkeznek local admin jogosultsággal, de használni szeretnének olyan programot amit minden esetben adminisztrátor jogosultsággal kell elindítani? Jó hír, hogy van erre megoldás az Intune-ban! Az Endpoint Privilege Management (EPM)segítségével jogot adhatunk a felhasználóinknak adott alkalmazások telepítésére vagy admin jogosultsággal való futtatásához. License Intune P1-es licensen felül szükségünk van EPM…
-
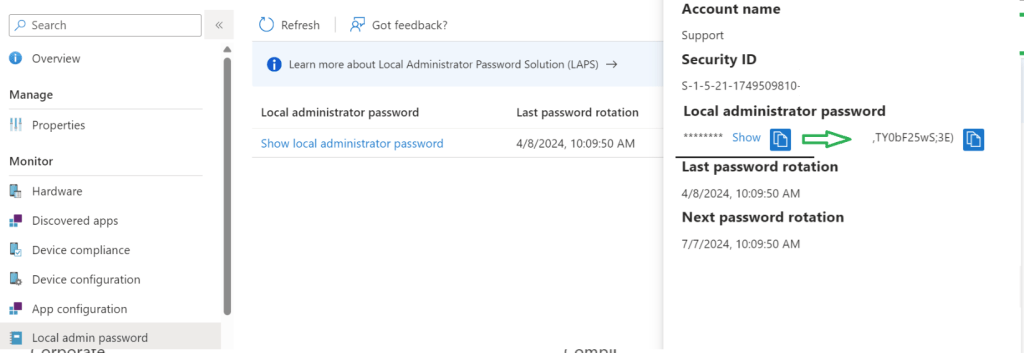
Local Admin Password Solution (LAPS)
Az Intune által kezelt gépek (Windows) esetében egy ideig csak azok tudtak Administrátor fiókkal belépni akik rendelkeztek a “Microsoft Entra Joined Devices Local Administrators” Azure role-al. Ezt az Azure portálon tudjuk beállítani egyébként, a Devices szekcióban a Device settings menüben: Az itt definiált adminok mikor belépnek a gépre nem kapnak meg semmilyen device / user…
-
Managed Apple ID és a Federált Azure Authentikáció
Mint láttuk az eszköz enrollmentek során nem kihagyható lépés az Apple ID megadása, ezt két módon tudjuk kezelni. Minden kolléga számára kézzel létre hozunk az Apple Business Manager-ben (ABM) egy Managed Apple ID-t, ami extra IT munkát igényel. A felhasználónak még egy email + jelszó párosra kell ügyelnie, nem egy szerencsés megoldás ha több felhasználót…
-
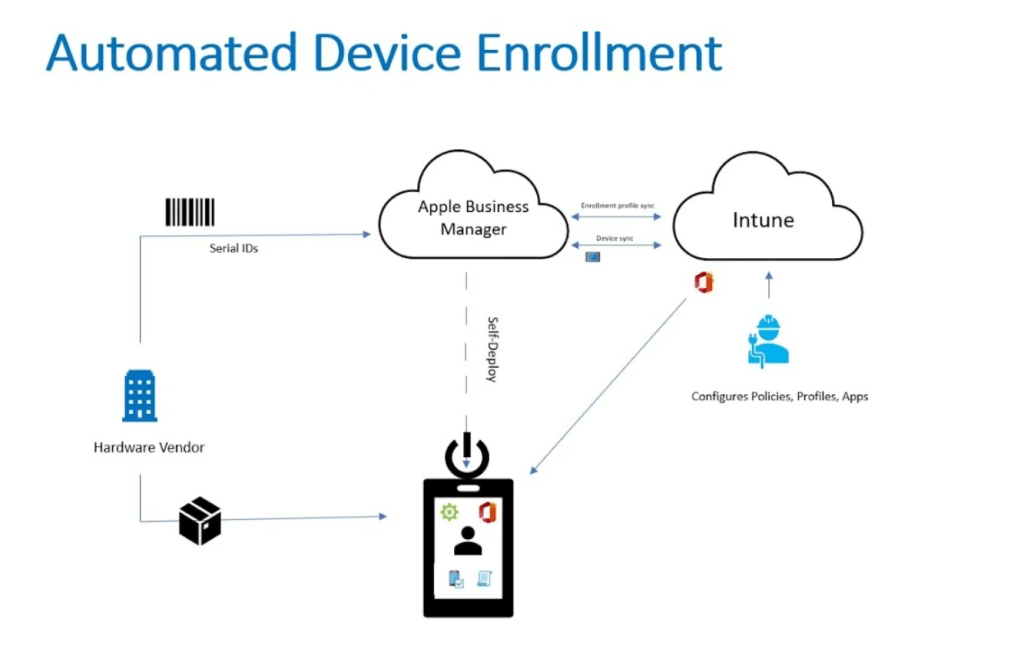
Apple Device Enrollment Program (DEP)
A Device Enrollment Program (DEP) segítségével képesek vagyunk az Apple-eszközök egyszerű üzembe helyezésére és konfigurálására. A DEP gyors és egyszerű módot biztosít a szervezet tulajdonában lévő iPad és iPhone eszközök, valamint Mac számítógépek üzembe helyezésére. Ez az útmutató segítséget nyújt a DEP funkciói kapcsán, elmagyarázza a regisztráció módját, és segít az indulásban. A DEP-hez hozzáadott…

